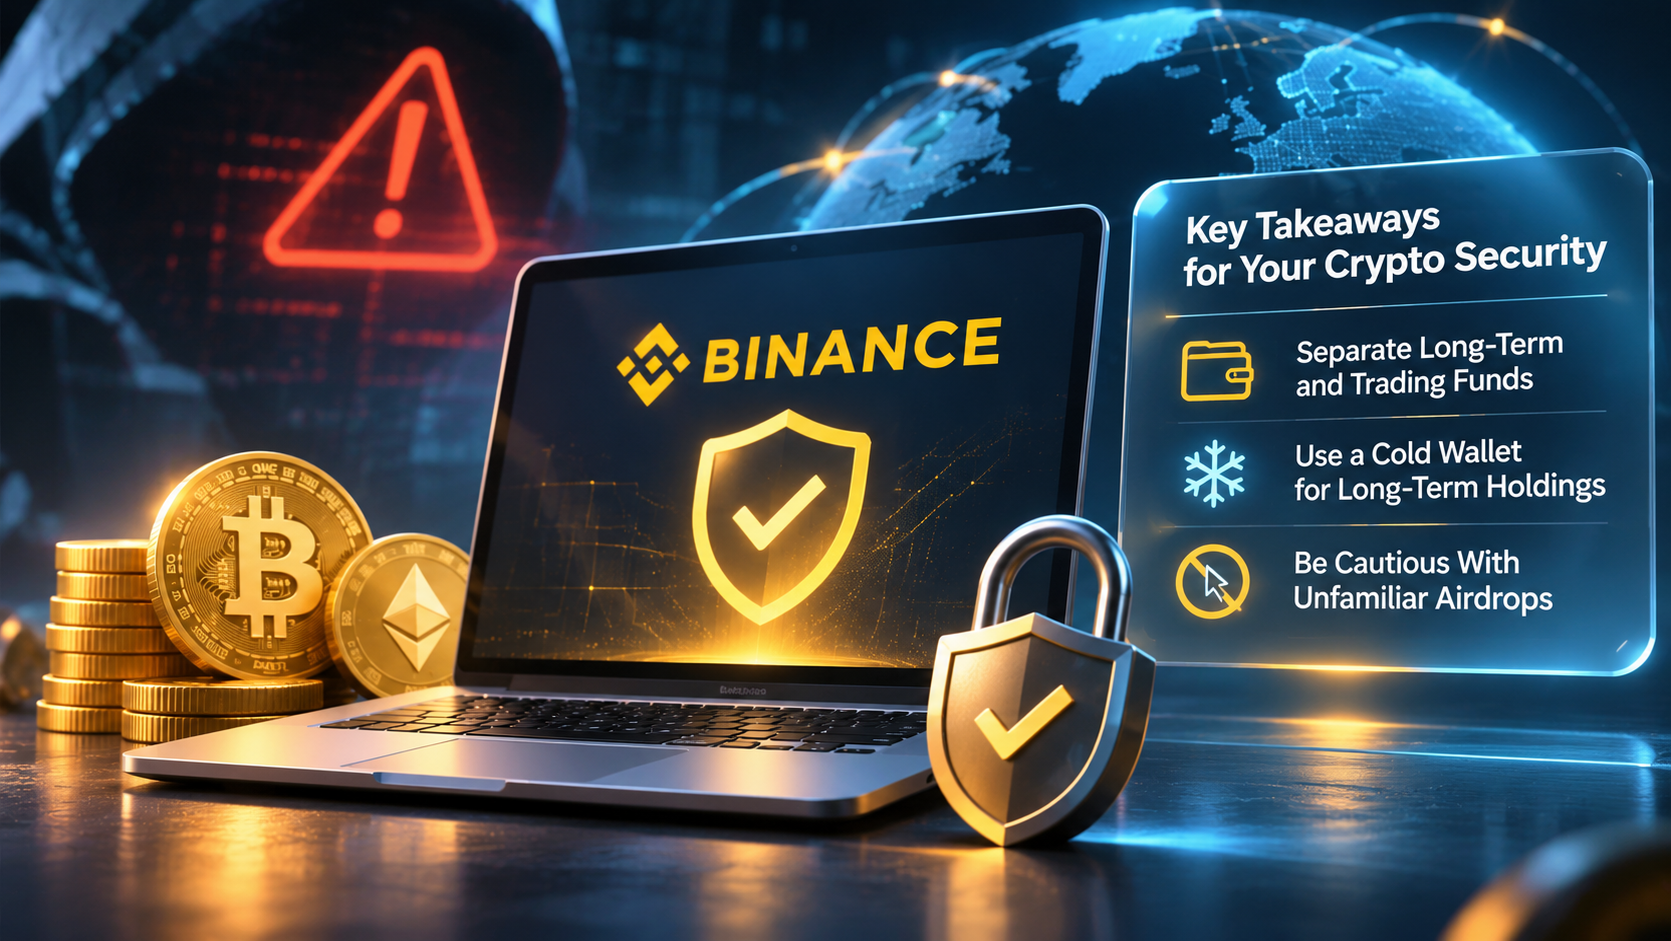
10月29日、バイナンス(Binance)は、暗号資産の歴史においても最大級となるセキュリティ侵害を受けました。今回の事件には、約63億4,000万ドル相当のデジタル資産が関係しています。これほど大規模な取引所で起きた事件だけに、中央集権型プラットフォームに預けている資産の安全性について、不安を感じた人も多かったと思います。
事件から数日が経ち、バイナンスや米連邦捜査局(FBI)、独立系メディアから新たな情報が公開されました。被害の規模ももちろん無視できませんが、私がそれ以上に気になったのは、事件が起きた後に何が行われたのかということです。
プラットフォームはどれくらい迅速に対応したのでしょうか。ユーザーの資産はどうなったのでしょうか。そして、ほとんど自分ではコントロールできないこうした事件から、一般の暗号資産ユーザーは何を学べるのでしょうか。
私は、一度のセキュリティ事故だけで、その取引所が安全か危険かを決めつけるべきではないと思っています。サイバー攻撃にはさまざまな要因が絡んでおり、原因の解明に数か月かかることもあります。大切なのは、攻撃がどのように起きたかだけではありません。問題が発生した後、プラットフォームがどう対応し、責任を果たし、原因となった課題を改善していくかも重要です。
一方で、私たち個人が暗号資産を利用する際には、自分の判断である程度コントロールできるリスクもあります。この二つのリスクの違いを理解することが、今回の事件から得られる大切な教訓の一つではないでしょうか。
何が起き、バイナンスはどう対応したのか
バイナンスが11月3日に公開した初期調査報告 によると、10月29日の攻撃は、ソーシャルエンジニアリング、マルウェア、侵害された従業員の端末、内部ウォレット署名システムへの不正アクセスなどを組み合わせた、巧妙なものでした。
攻撃者は複数のホットウォレットから資産を移動させ、さらにイーサリアムのEIP-7702認可メカニズムを悪用して、追加の不正取引を実行したとされています。
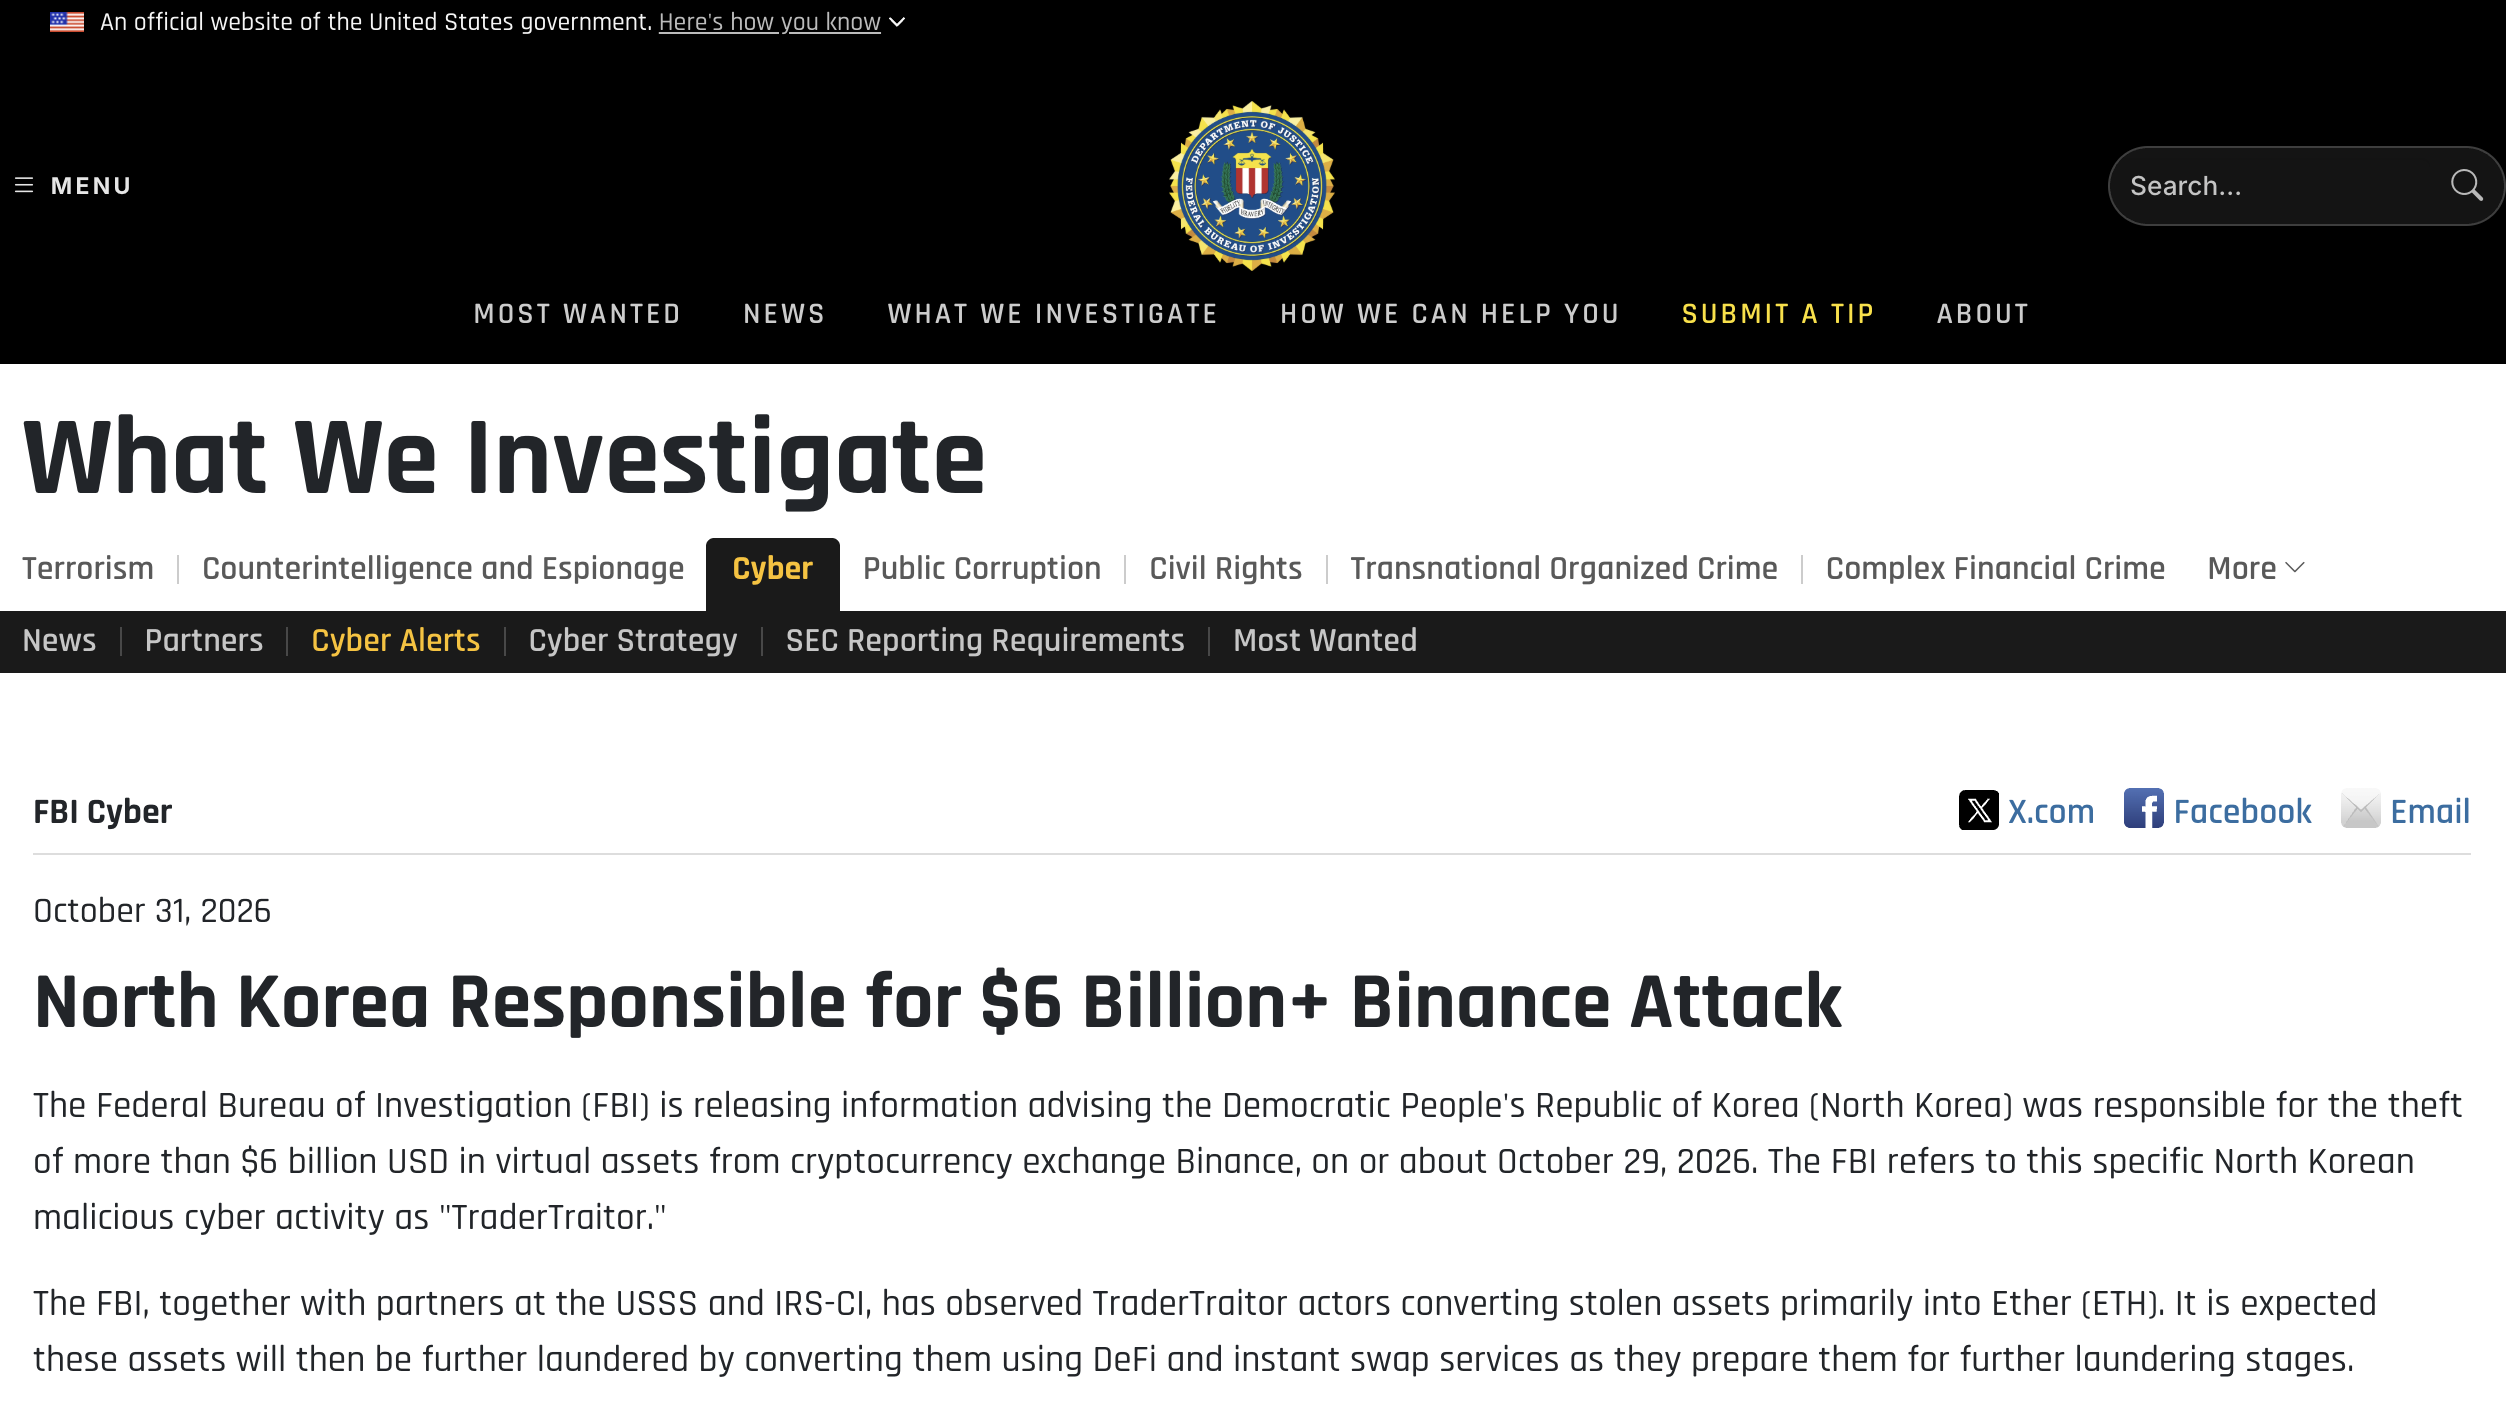
10月31日には、FBIが今回の資産窃取を北朝鮮に関連する「TraderTraitor」と呼ばれるサイバー攻撃活動によるものと発表しました 。捜査当局によると、盗まれた資産の一部はイーサ(ETH)に交換されており、その後、分散型金融サービスを通じてさらに移動する可能性があるとのことです。
その後、バイナンスは一連の対応を進めました。
取引所は出金を一時停止し、法執行機関やブロックチェーン関連企業と協力して対象資産の凍結を進めました。また、今回の金銭的損失をユーザーに負担させるのではなく、取引所側が負担する方針を示しました。
11月3日までに、バイナンスは約28億5,000万ドル相当の関連資産が凍結または移動阻止されたと発表しました。さらに、11月4日の復旧状況に関する発表 では、影響を受けたトークン資産の約98%が補填され、残りの資産についても引き続き購入を進めていることが確認されました。
ここで注意したいのは、凍結された資産、実際に回収された資金、そして会社の準備資産を使って補填された資産は、それぞれ異なるということです。
バイナンスは準備金証明(Proof of Reserves)の情報も更新し、最新のスナップショットの対象を10種類から44種類のトークンへ拡大しました。ただし、この発表時点では、新しいスナップショットの暗号学的な検証作業はまだ完了していませんでした。
出金サービスも段階的に再開されており、11月5日にはさらに多くの資産について出金を再開する予定だと発表されました 。
調査は現在も続いていますが、これらの情報から、バイナンスが事件直後の影響にどのように対処してきたのかが、少しずつ見えてきました。
なぜプラットフォームの対応が重要なのか
大規模な暗号資産取引所がサイバー攻撃を受けても、一般ユーザーには内部システムの状況がほとんど分かりません。従業員の端末がどのように管理され、ウォレットの権限がどう設定されているのか、攻撃者がどのような脆弱性を狙っているのかを知ることは難しいものです。
こうしたリスクを一般の利用者が事前に予測するのは、現実的ではありません。
しかし、問題が明らかになった後、プラットフォームがどう対応するかは確認できます。
今回のバイナンスは、攻撃の拡大を抑えるための対策を取り、影響を受けた資産を補填するための資金を投入し、サービスを段階的に再開するとともに、復旧状況を継続して公表しました。こうした対応は、セキュリティ事故が起きたときにユーザーが最も気にする疑問に応えるものです。自分のお金は守られているのか。必要なときに資産へアクセスできるのか。そして、プラットフォームは責任を果たしているのか。
11月3日のCoinDeskによるインタビュー で、バイナンス創業者のチャンポン・ジャオ(CZ)氏は、事件後の出金動向について語りました。同氏は、取引所全体の資産規模に比べて初期の資金流出が比較的限定的だったことを、ユーザーの信頼が維持されている兆候として捉えていました。
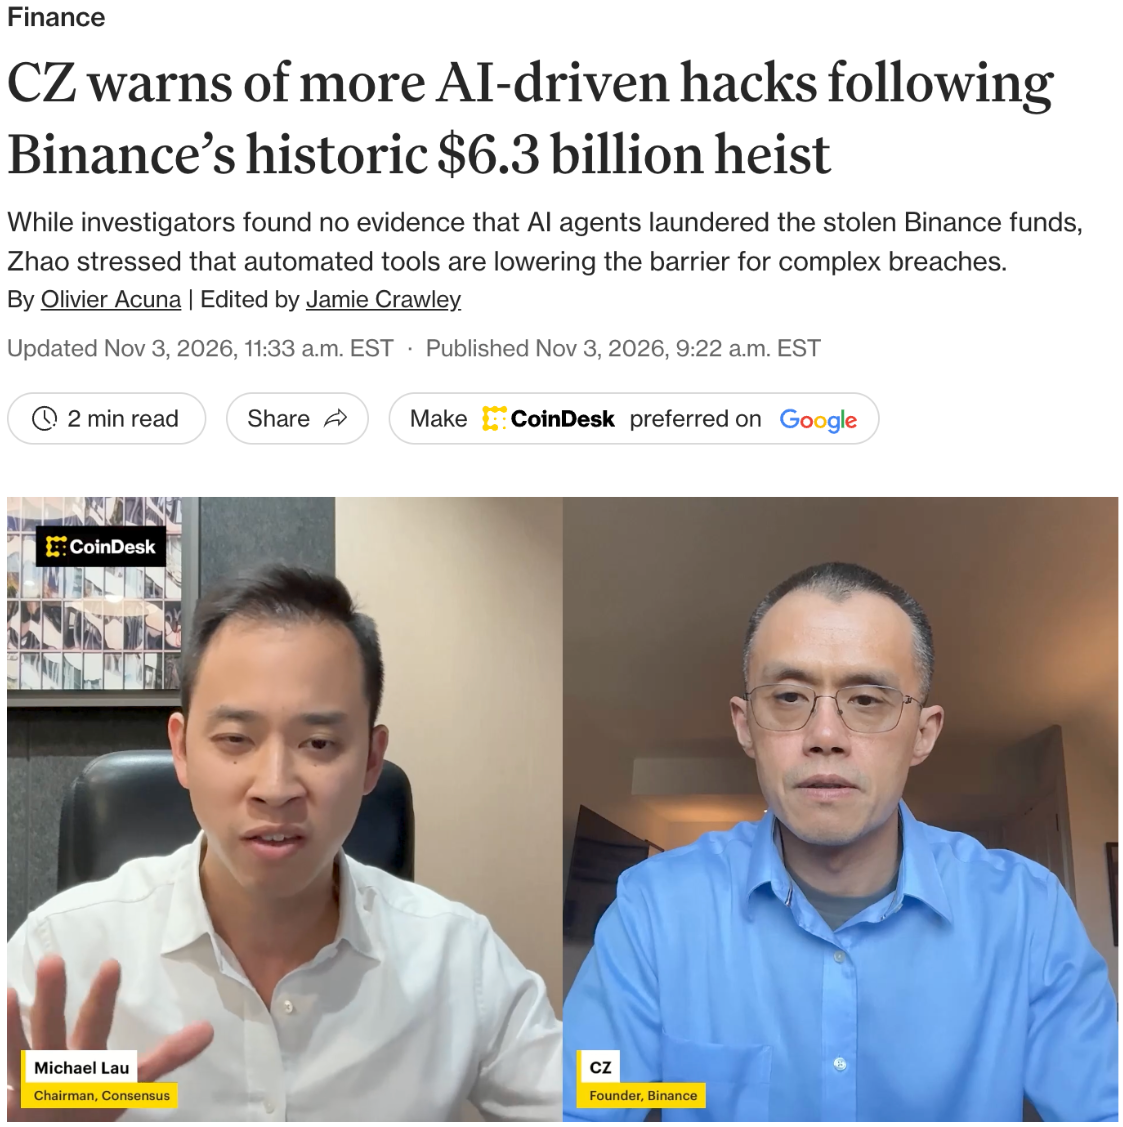
もちろん、出金データだけで利用者の信頼度を正確に測ることはできません。取引の必要性や利便性など、さまざまな理由で取引所に資産を置き続ける人もいるでしょう。それでも、サービスを復旧させ、取引所が自らの義務を果たせることを示すのには意味があります。
私は、バイナンスが準備金証明を更新したことにも注目しています。プラットフォームの発表をただ信じるよう求めるのではなく、ユーザー自身が一部の資産残高を独立して検証できる仕組みを提供することには価値があります。もっとも、準備金証明にも限界があり、それだけですべての運営上・財務上のリスクが解消されたと判断することはできません。
バイナンスの今回の対応を評価することと、今後も調査が必要なセキュリティ上の問題に目を向けることは、矛盾しないと私は考えています。
取引所は重大な事件に責任を持って対応する一方で、安全対策をさらに改善していく必要があるかもしれません。
どんなプラットフォームでも、サイバー攻撃を絶対に受けないと保証することはできません。ただし、問題が起きた際には、真剣な対応、分かりやすい説明、適切な金銭的責任、そして継続的な改善を期待できるべきでしょう。
予測できないリスクと、自分で避けられるリスク
今回の事件を通じて、個人の資産管理における大切な違いについても考えました。
自分ではほとんどコントロールできないリスクがある一方で、ウォレットを使う際の自分の判断によって減らせるリスクもあります。
取引所の内部インフラを狙った高度なサイバー攻撃は、前者の例です。大多数のユーザーは、このような攻撃を予測することも、自力で防ぐこともできません。だからこそ、プラットフォーム側のセキュリティ体制と事故対応が重要になります。
しかし、私たち自身の判断が結果を左右する場面もあります。
例えば、暗号資産ウォレットに突然届く、身に覚えのないエアドロップトークンです。
Web3ウォレットをしばらく使っている人なら、経験したことがあるかもしれません。購入した覚えもなく、プロジェクトに参加したこともないのに、ある日突然トークンが表示されます。大量のトークンが届いていたり、それなりの金額が表示されていたりすると、本当に価値があるのか確かめたくなることもあるでしょう。
本当に価値があるのだろうか。交換できるのだろうか。思いがけないチャンスなのではないか。
そう考えてしまうのも無理はありません。
ですが、まさにそういうときこそ慎重になる必要があります。
受け取った覚えのないトークンの中には、悪意のあるウェブサイトへ誘導したり、ウォレットを接続させたり、内容をよく理解しないまま取引を承認させたりすることを目的とした詐欺もあります。こうしたトークンが届いただけで通常ウォレットが侵害されるわけではありませんが、不審なコントラクトとやり取りしたり、不要な権限を与えたりすると、ほかの資産まで危険にさらされる可能性があります。
自分で受け取ろうとした覚えのない、出所も分からないトークンなら、私はわざわざリスクを取って調べるより、無視するか非表示にする方を選びます。
無料でもらえたように見えるからといって、何でも触ってみる必要はありません。ときには、何もしないことがアカウントを守る一番簡単な方法になるのです。
これはバイナンスのハッキング事件とはまったく異なる状況です。一方は一般ユーザーが予測することの難しいプラットフォーム全体のセキュリティ事故であり、もう一方は自分の選択によってリスクを減らせる可能性があるものです。
どちらも考える価値がありますが、混同すべきではないと思います。
長期保有する資産と日常の取引資金を分ける
私が実用的だと感じているもう一つの方法は、長期保有する予定の資産と、日常的な取引に使う資金を分けて管理することです。
比較的大きな金額の暗号資産を保有している場合、頻繁に移動させる必要のない部分については、コールドウォレットの利用を検討してもよいでしょう。適切に設定・使用すれば、秘密鍵をオフラインで保管することで、一部の遠隔攻撃に対するリスクを下げられます。
一方、普段からオンチェーン取引を行うなら、少額だけを入れた別のホットウォレットを用意する方が便利な場合があります。
例えば、10,000ドル相当の暗号資産を保有している人が、DeFiアプリを利用したりトークンを交換したりする際には、通常100ドル程度しか必要としないとします。そのたびに10,000ドルすべてが入ったウォレットを新しいアプリへ接続する必要は、あまりありません。
長期保有資産は一つのウォレットに置き、日常の取引には残高を限定した別のウォレットを使えば、不正な承認やアプリケーションの侵害による潜在的な損失を減らせる可能性があります。
もちろん、分離は実質的なものでなければなりません。複数のアドレスを同じリカバリーフレーズから作成している場合、そのフレーズが漏えいすれば、すべてのアドレスが危険にさらされる可能性があります。
コールドウォレットも完全に安全というわけではありません。バックアップの失敗、不正な取引の承認、そのほかの操作ミスによって資産を失うこともあります。
また、個人のウォレットを分けても、中央集権型取引所に預けたままの資産を直接保護できるわけではありません。そうした資産は引き続き、取引所のカストディや運営に関するリスクの影響を受けます。
すべての人が同じウォレット構成を使うべきだと言いたいわけではありません。少額の暗号資産を保有する人に適した方法と、大きな資産を管理する人に適した方法は異なるでしょう。
重要なのは、自分の資産がどのように使われているかを理解し、取引のたびに必要以上の資産をリスクにさらしていないか考えることです。
資産管理とは、何を買うか、いつ売るかを決めることだけではありません。すでに持っている資産をどこで、どう保管するかも含まれます。
セキュリティは業界の成長とともに考えるべき課題
どの業界も発展の過程でさまざまな課題に直面します。暗号資産業界も例外ではありません。
インターネットは何十年もの間、コンピューターウイルス、情報漏えい、詐欺、金融機関を狙った攻撃を経験してきました。技術が普及しても、こうした問題が消えたわけではありません。むしろ攻撃が高度化し、企業もユーザーも安全対策を改善し続ける必要がありました。
暗号資産業界も、これに似た課題に直面しているのだと思います。
デジタル資産が広く使われるようになるにつれ、セキュリティを日常業務とは別の問題として扱うことはできなくなっています。取引所には、信頼できるインフラ、事故発生時の明確な対応手順、そして問題が起きたときに対応できる財務的・運営的な能力が求められます。
一方で、ユーザーも自分で管理できるリスクをより深く理解する必要があります。
だからといって、大きな損失をイノベーションのための当然の代償として受け入れるべきだという意味ではありません。顧客の資産を預かるプラットフォームには、セキュリティを真剣に考え、問題が起きた場合には対処する責任があります。
しかし、一度の事件によって、そのプラットフォームが何年もかけて築いてきたものすべてを否定すべきでもないと考えています。事故後の対応、復旧の過程、情報の透明性、そしてその後の改善を含めて判断することが大切です。
今回のバイナンスの場合、攻撃後に取られた措置には実際的な意味がありました。ただし、長期的なセキュリティ改善が本当に効果を発揮するかどうかは、今後の事実を通じて見ていく必要があります。
考えてみる
今回の事件で私の印象に残ったのは、盗まれた資産の大きさだけではありません。他者に管理を委ねなければならないリスクと、自分自身で減らせるリスクの違いについても考えさせられました。
プラットフォームが攻撃を受けたとき、ユーザーはそのセキュリティ体制、財務的な余力、責任を果たそうとする姿勢に頼ることになります。取引所が下すあらゆる判断を私たちがコントロールすることはできませんが、問題が起きたときにどう対応するかを見守ることはできます。
一方、自分のウォレットを管理するときには、より直接的な選択ができます。長期保有資産と日常の取引資金を分け、不要な権限を与えず、知らないトークンが無料でもらえたように見えても、安易に触れないという選択です。
私は今もブロックチェーン技術の未来に関心を持っていますし、重大なセキュリティ事故が起きたからといって、その可能性まで否定すべきだとは思いません。ただ、業界の未来に期待することと、現在のリスクから目をそらさないことは両立できるはずです。
これからも私たちにはコントロールできないリスクがあるでしょう。しかし、自分が何をしているのかを理解し、ときには何もしない方がよいと判断することで、減らせるリスクもあります。
一般の暗号資産ユーザーにとって、これがセキュリティと向き合ううえで、最も現実的な姿勢の一つなのではないかと思います。
情報更新日:2026年11月5日。本記事はバイナンスの公式発表、FBIの公開声明、および独立系メディアの報道に基づいています。調査と資産の回復作業は現在も続いており、今後の発表によって数値や結論が変わる可能性があります。本記事は一般的な情報提供とリスクへの理解を目的としたものであり、金融・投資に関する助言ではありません。