Ngày 29 tháng 10, Binance trải qua một trong những sự cố bảo mật lớn nhất trong lịch sử tiền mã hóa, liên quan đến khoảng 6,34 tỷ USD tài sản kỹ thuật số. Với một sàn giao dịch có quy mô hoạt động lớn như Binance, sự việc này đương nhiên khiến nhiều người lo ngại về độ an toàn của tài sản được lưu giữ trên các nền tảng tập trung.
Vài ngày đã trôi qua, và chúng ta có thêm thông tin từ Binance, Cục Điều tra Liên bang Mỹ (FBI) cũng như các cơ quan truyền thông độc lập. Dù quy mô của cuộc tấn công rất khó bỏ qua, điều khiến tôi quan tâm hơn lại là những gì diễn ra sau đó.
Nền tảng đã phản ứng nhanh đến mức nào? Tài sản của người dùng bị ảnh hưởng ra sao? Và những người sử dụng tiền mã hóa bình thường có thể học được điều gì từ một sự cố phần lớn nằm ngoài khả năng kiểm soát của mình?
Tôi không nghĩ chỉ một sự cố bảo mật là đủ để kết luận một sàn giao dịch an toàn hay không an toàn. Các cuộc tấn công mạng có thể liên quan đến nhiều yếu tố khác nhau, trong đó có những vấn đề phải mất nhiều tháng điều tra mới làm rõ được. Điều quan trọng không chỉ là cuộc tấn công xảy ra như thế nào, mà còn là cách nền tảng phản ứng, nhận trách nhiệm và xử lý những lỗ hổng dẫn đến sự cố.
Đồng thời, trong quá trình sử dụng tài sản mã hóa hằng ngày, mỗi chúng ta cũng đối mặt với những rủi ro mà bản thân có thể chủ động kiểm soát. Hiểu được sự khác biệt giữa hai loại rủi ro này có lẽ là một trong những bài học hữu ích nhất từ sự việc lần này.
Điều gì đã xảy ra và Binance đã phản ứng như thế nào?
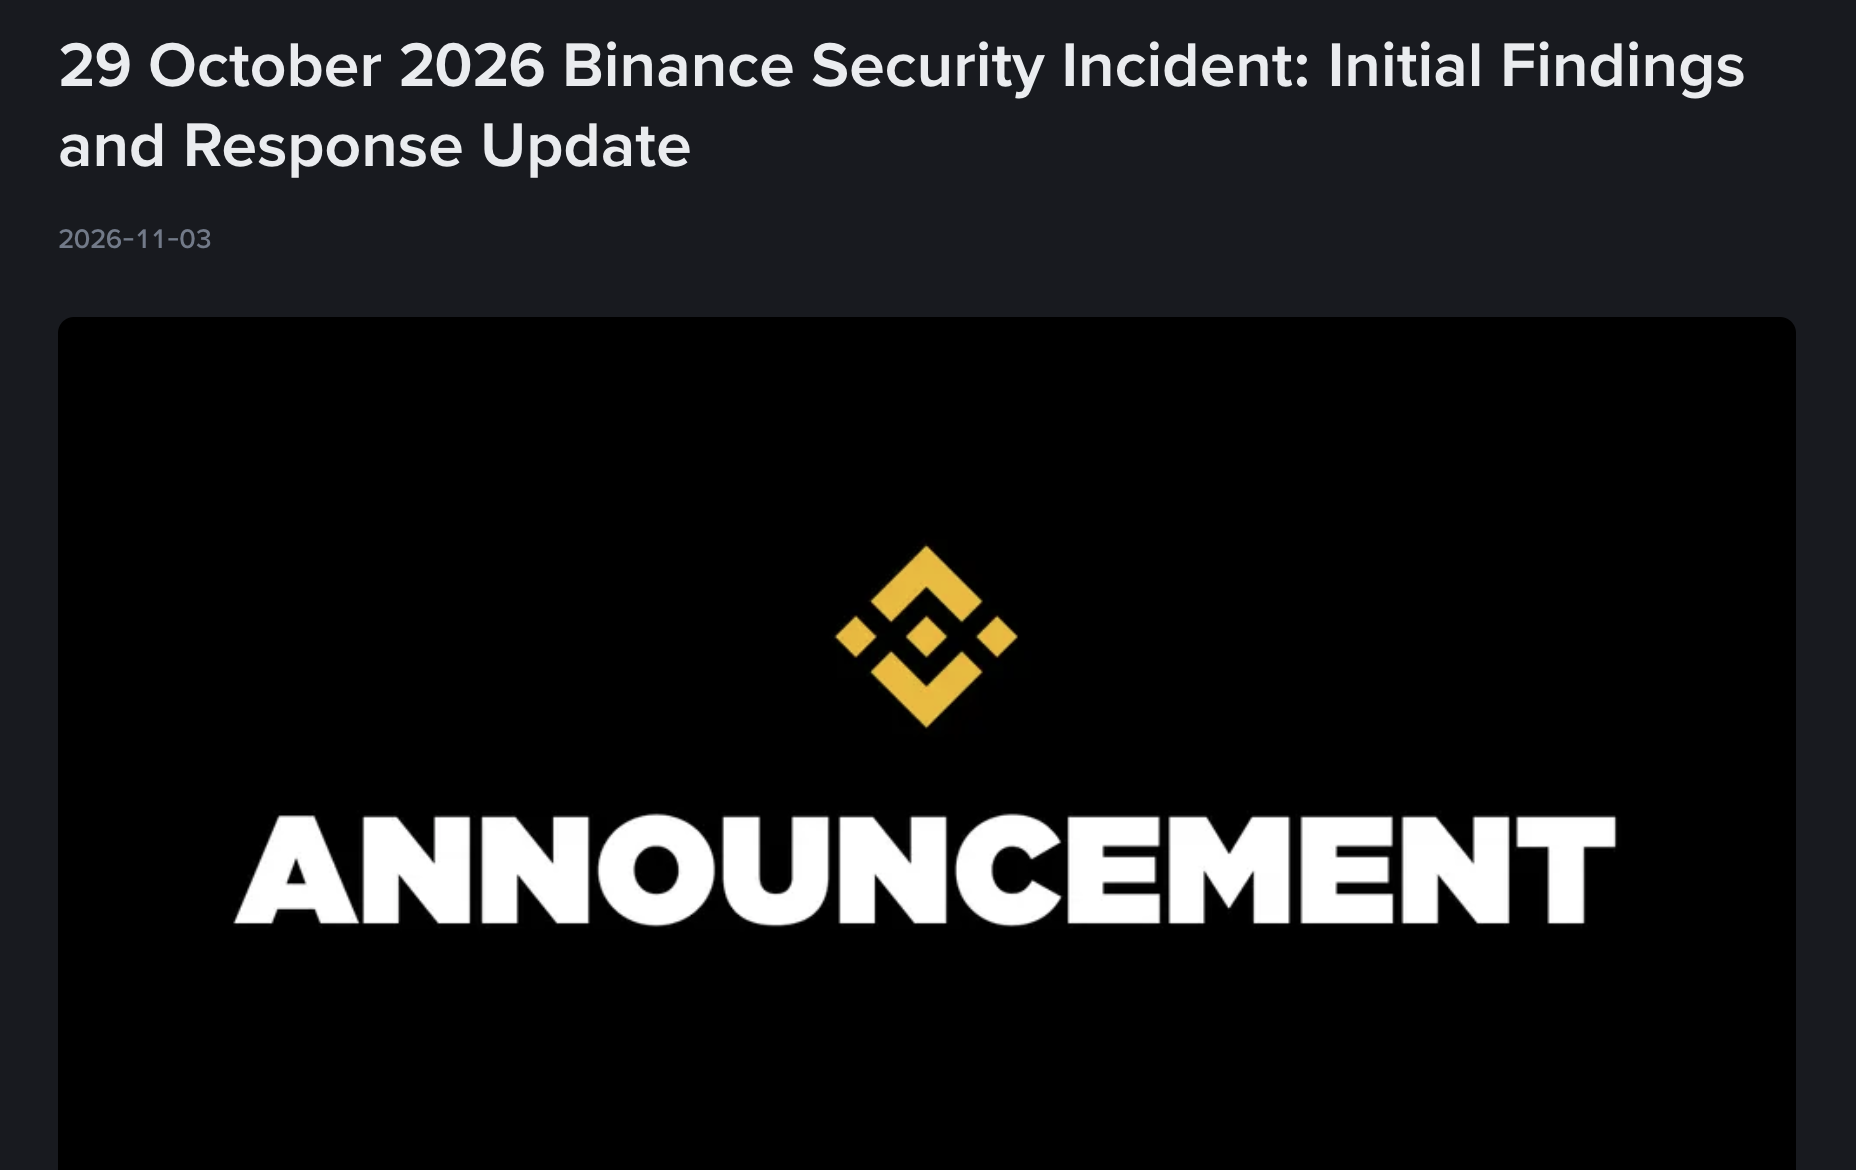
Theo báo cáo điều tra sơ bộ do Binance công bố ngày 3 tháng 11 , cuộc tấn công ngày 29 tháng 10 là một chiến dịch tinh vi kết hợp kỹ thuật thao túng tâm lý (social engineering), phần mềm độc hại, thiết bị nhân viên bị xâm nhập và quyền truy cập trái phép vào các hệ thống ký giao dịch ví nội bộ.
Những kẻ tấn công đã chuyển tài sản khỏi một số ví nóng, đồng thời khai thác cơ chế ủy quyền EIP-7702 của Ethereum để thực hiện thêm các giao dịch không được cho phép.
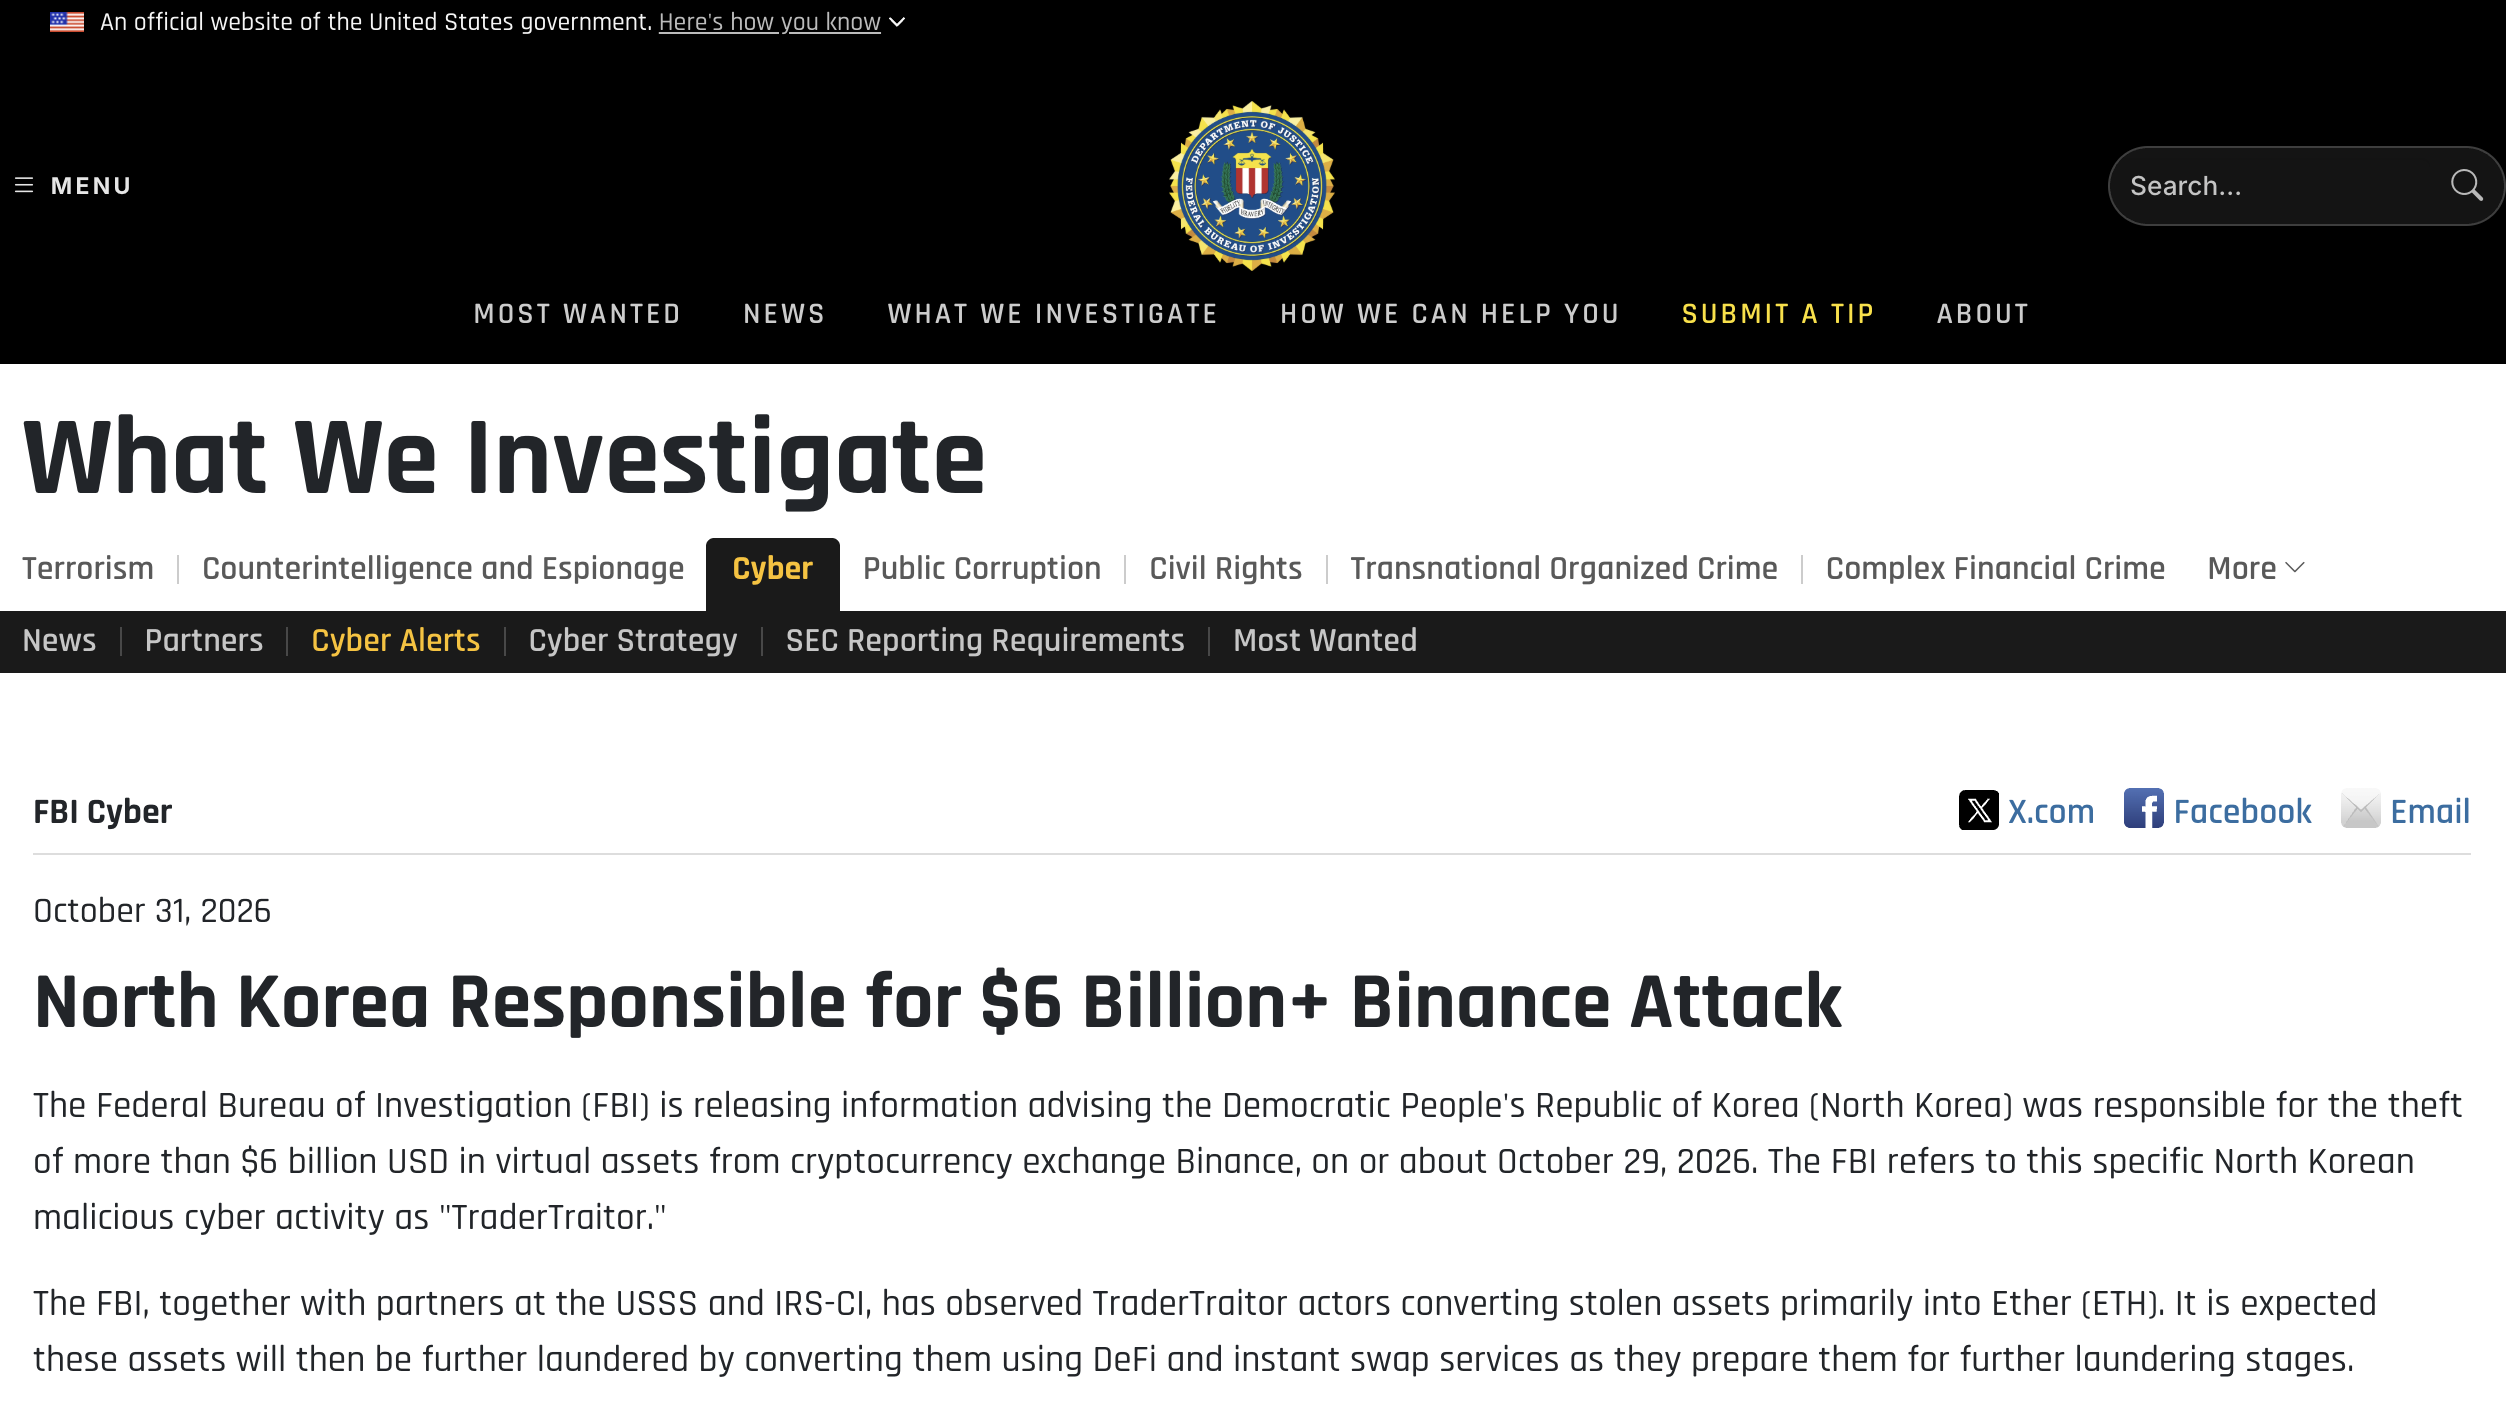
Ngày 31 tháng 10, FBI quy trách nhiệm vụ đánh cắp cho chiến dịch tấn công mạng TraderTraitor có liên quan đến Triều Tiên . Các điều tra viên cho biết một phần tài sản bị đánh cắp đang được chuyển đổi sang Ether (ETH), và có khả năng tiếp tục được chuyển qua các dịch vụ tài chính phi tập trung.
Sau đó, Binance đã thực hiện một loạt biện pháp ứng phó.
Sàn giao dịch tạm thời ngừng rút tiền, phối hợp với cơ quan thực thi pháp luật và các đối tác trong lĩnh vực blockchain để đóng băng tài sản liên quan, đồng thời cam kết tự chịu tổn thất tài chính thay vì chuyển gánh nặng đó sang người dùng.
Đến ngày 3 tháng 11, Binance cho biết khoảng 2,85 tỷ USD tài sản liên quan đã bị đóng băng hoặc chặn lại. Trong bản cập nhật khắc phục sự cố ngày 4 tháng 11 , sàn xác nhận khoảng 98% tài sản token bị ảnh hưởng đã được bổ sung trở lại, trong khi phần còn lại vẫn đang được tiếp tục mua để bù đắp.
Cần phân biệt rõ tài sản bị đóng băng, số tiền thực sự được thu hồi và tài sản được thay thế bằng nguồn dự trữ của công ty. Đây là ba vấn đề khác nhau.
Binance cũng công bố thông tin Proof of Reserves (Bằng chứng dự trữ) được cập nhật, mở rộng phạm vi ảnh chụp số dư mới nhất từ 10 lên 44 loại token. Tại thời điểm công bố, quá trình xác minh đầy đủ bằng phương pháp mật mã đối với bản chụp mới vẫn đang được hoàn thiện.
Dịch vụ rút tiền được mở lại theo từng giai đoạn, với nhiều loại tài sản khác dự kiến được khôi phục chức năng rút vào ngày 5 tháng 11 .
Cuộc điều tra vẫn đang tiếp diễn, nhưng những thông tin cập nhật này giúp chúng ta hiểu rõ hơn cách sàn giao dịch xử lý các hậu quả trước mắt.
Vì sao cách một nền tảng phản ứng lại quan trọng?
Khi một sàn giao dịch lớn bị tấn công mạng, người dùng thông thường hầu như không thể nhìn thấy những gì diễn ra bên trong hệ thống. Chúng ta không biết thiết bị của nhân viên được quản lý ra sao, quyền truy cập ví được thiết lập như thế nào, hay kẻ tấn công đang tìm kiếm những lỗ hổng nào.
Không thể đòi hỏi một khách hàng bình thường phải dự đoán được những rủi ro như vậy.
Tuy nhiên, khi sự cố đã được phát hiện, điều người dùng có thể quan sát chính là phản ứng của nền tảng.
Trong trường hợp của Binance, sàn đã có biện pháp hạn chế phạm vi cuộc tấn công, dành nguồn lực tài chính để bù đắp tài sản bị ảnh hưởng, từng bước khôi phục dịch vụ và liên tục công bố tiến độ. Những hành động này quan trọng vì chúng trả lời các câu hỏi mà người dùng thường lo lắng nhất khi xảy ra sự cố: Tiền của tôi có được bảo vệ không? Tôi có thể truy cập tài sản của mình không? Và nền tảng có chịu trách nhiệm hay không?
Trong cuộc phỏng vấn với CoinDesk ngày 3 tháng 11 , nhà sáng lập Binance Changpeng Zhao (CZ) đã đề cập đến hoạt động rút tiền sau sự cố. Ông cho rằng lượng tiền rút ra ban đầu tương đối nhỏ so với tổng tài sản trên sàn là một dấu hiệu cho thấy người dùng vẫn duy trì sự tin tưởng.
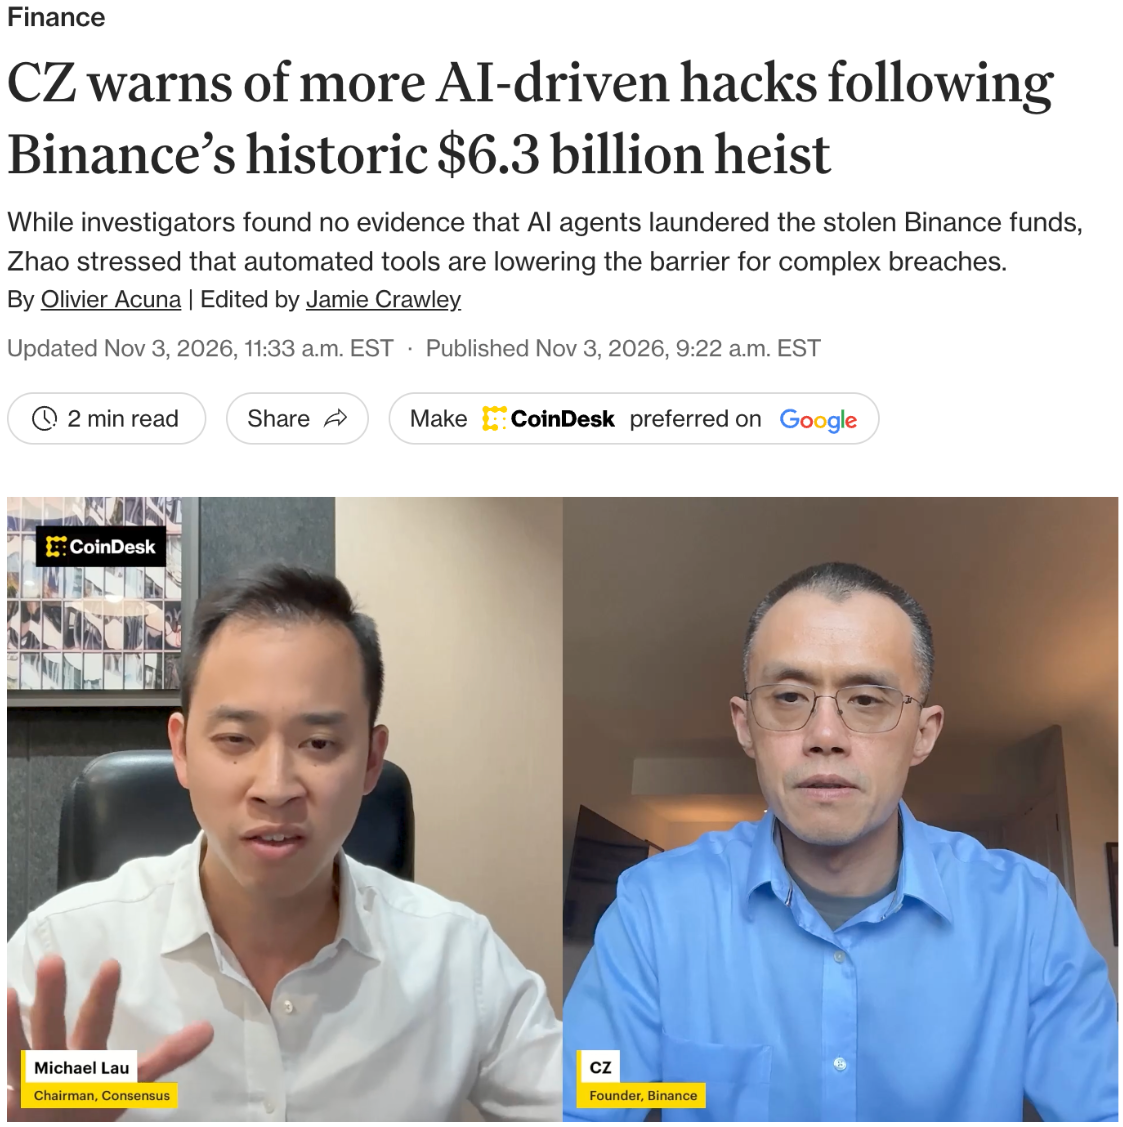
Tất nhiên, chỉ dựa vào số liệu rút tiền thì không thể đo lường chính xác mức độ tin tưởng của khách hàng. Người dùng có thể giữ tài sản trên sàn vì nhu cầu giao dịch, sự tiện lợi hoặc nhiều lý do khác. Dù vậy, khả năng khôi phục dịch vụ và chứng minh nền tảng có thể thực hiện các nghĩa vụ của mình vẫn rất có ý nghĩa.
Tôi cũng cho rằng việc Binance cập nhật Proof of Reserves là điều đáng chú ý. Cho phép người dùng tự kiểm tra một số số dư tài sản sẽ hữu ích hơn là chỉ yêu cầu họ tin vào tuyên bố của nền tảng. Dĩ nhiên, Proof of Reserves cũng có giới hạn và bản thân nó không thể chứng minh rằng mọi rủi ro vận hành hay tài chính đều đã được giải quyết.
Đối với tôi, ghi nhận giá trị trong cách Binance ứng phó không có nghĩa là bỏ qua những điểm yếu bảo mật vẫn cần được điều tra. Hai điều này hoàn toàn có thể cùng đúng.
Một sàn giao dịch có thể hành động có trách nhiệm sau sự cố nghiêm trọng, đồng thời vẫn còn nhiều việc cần làm để cải thiện hệ thống bảo mật của mình.
Không nền tảng nào có thể bảo đảm sẽ không bao giờ bị tấn công. Điều người dùng có quyền mong đợi là phản ứng nghiêm túc, thông tin rõ ràng, trách nhiệm tài chính phù hợp và những cải tiến liên tục.
Những rủi ro chúng ta không thể dự đoán và những rủi ro có thể chủ động tránh
Sự việc lần này cũng khiến tôi suy nghĩ về một khác biệt quan trọng trong việc bảo vệ tài sản cá nhân.
Có những rủi ro phần lớn nằm ngoài tầm kiểm soát của chúng ta. Nhưng cũng có những rủi ro liên quan trực tiếp đến quyết định của chính mình khi sử dụng ví.
Một cuộc tấn công tinh vi nhằm vào hạ tầng nội bộ của sàn giao dịch là ví dụ của nhóm thứ nhất. Phần lớn người dùng không thể dự đoán hay tự mình ngăn chặn, vì vậy hệ thống bảo mật và cách ứng phó của nền tảng trở nên đặc biệt quan trọng.
Tuy nhiên, cũng có những tình huống mà sự phán đoán của chúng ta thực sự tạo ra khác biệt.
Một ví dụ là những token airdrop lạ đôi khi bất ngờ xuất hiện trong ví tiền mã hóa.
Nếu đã sử dụng ví Web3 một thời gian, có lẽ bạn từng gặp chuyện này. Một token đột nhiên xuất hiện dù bạn chưa từng mua hay tham gia dự án đó. Đôi khi số lượng token rất lớn, hoặc ví hiển thị một giá trị khiến bạn muốn tìm hiểu xem nó có thực sự đáng tiền hay không.
Rất dễ nảy sinh tò mò. Liệu những token này có giá trị thật không? Có thể đổi ra tiền không? Hay mình vừa nhận được một cơ hội bất ngờ?
Nhưng chính lúc đó chúng ta càng cần thận trọng.
Một số token được gửi đến ví khi người dùng không yêu cầu thực chất là mồi nhử của những kẻ lừa đảo, nhằm dụ người dùng truy cập website độc hại, kết nối ví hoặc phê duyệt các giao dịch mà họ chưa hiểu rõ. Chỉ nhận được một token như vậy thường không khiến ví bị xâm nhập, nhưng tương tác với hợp đồng đáng ngờ hoặc cấp quyền không cần thiết có thể khiến những tài sản khác gặp nguy hiểm.
Với một token lạ mà tôi chưa từng yêu cầu nhận, tôi thà bỏ qua hoặc ẩn nó đi còn hơn chấp nhận rủi ro chỉ để thỏa mãn sự tò mò.
Đôi khi, cách đơn giản nhất để bảo vệ tài khoản là không vội tương tác với thứ gì đó chỉ vì nó có vẻ miễn phí.
Đây là tình huống rất khác với vụ tấn công Binance. Một bên là sự cố bảo mật ở cấp độ nền tảng mà người dùng khó có thể lường trước. Bên còn lại là những rủi ro mà chúng ta thường có thể hạn chế bằng quyết định của mình.
Cả hai đều đáng quan tâm, nhưng không nên đánh đồng chúng.
Tách biệt tài sản nắm giữ dài hạn với tiền dùng cho giao dịch hằng ngày
Một cách tiếp cận thực tế khác mà tôi thấy hữu ích là quản lý riêng tài sản dự định nắm giữ lâu dài và khoản tiền cần dùng cho giao dịch thường xuyên.
Với những người sở hữu lượng tài sản mã hóa tương đối lớn, có thể cân nhắc sử dụng ví lạnh cho phần không cần chuyển thường xuyên. Khi được thiết lập và sử dụng đúng cách, ví lạnh giúp giữ khóa riêng tư ngoại tuyến, từ đó giảm nguy cơ trước một số kiểu tấn công từ xa.
Tuy nhiên, đối với các giao dịch on-chain thường xuyên, một ví nóng riêng biệt với số dư nhỏ có thể tiện lợi hơn.
Hãy tưởng tượng một người nắm giữ 10.000 USD tài sản mã hóa nhưng mỗi lần sử dụng ứng dụng DeFi hoặc hoán đổi token chỉ cần khoảng 100 USD. Không có nhiều lý do để họ kết nối chiếc ví chứa toàn bộ 10.000 USD vào mọi ứng dụng mới.
Giữ tài sản dài hạn trong một ví, đồng thời sử dụng ví khác chỉ có số dư giới hạn cho hoạt động hằng ngày, có thể giúp giảm thiệt hại tiềm ẩn nếu gặp phải quyền phê duyệt độc hại hoặc ứng dụng bị xâm nhập.
Tất nhiên, việc tách biệt phải thực sự có ý nghĩa. Nếu nhiều địa chỉ ví được tạo từ cùng một cụm từ khôi phục, chúng vẫn có thể cùng gặp rủi ro khi cụm từ đó bị lộ.
Ví lạnh cũng không hoàn toàn không có rủi ro. Sai sót khi sao lưu, phê duyệt giao dịch độc hại hoặc các lỗi vận hành khác vẫn có thể dẫn đến mất tài sản.
Cũng cần nhớ rằng việc tách các ví cá nhân không trực tiếp bảo vệ những tài sản vẫn nằm trên một sàn giao dịch tập trung. Các tài sản đó tiếp tục chịu rủi ro từ hoạt động lưu ký và vận hành của sàn.
Tôi không cho rằng tất cả mọi người phải sử dụng cùng một cách tổ chức ví. Phương pháp phù hợp với người chỉ nắm giữ một khoản tiền nhỏ có thể khác với người quản lý lượng tài sản lớn hơn nhiều.
Điều quan trọng là hiểu tài sản của mình đang được sử dụng như thế nào và liệu mỗi lần giao dịch, chúng ta có đang đặt nhiều tài sản vào rủi ro hơn mức cần thiết hay không.
Quản lý tài sản tốt không chỉ là quyết định mua gì hoặc bán khi nào, mà còn là lựa chọn nơi cất giữ những gì mình đã sở hữu.
Bảo mật là một phần trong quá trình phát triển của ngành
Ngành nào cũng gặp thách thức trong quá trình phát triển, và tiền mã hóa không phải ngoại lệ.
Internet đã trải qua hàng chục năm đối mặt với virus máy tính, rò rỉ dữ liệu, gian lận và các cuộc tấn công nhằm vào tổ chức tài chính. Những vấn đề này không biến mất khi công nghệ trở nên phổ biến hơn. Trong nhiều trường hợp, các mối đe dọa còn tinh vi hơn, buộc doanh nghiệp và người dùng phải cải thiện cách bảo vệ hệ thống và tài sản.
Tôi nghĩ ngành tiền mã hóa cũng đang đối mặt với thách thức tương tự.
Khi tài sản kỹ thuật số được sử dụng ngày càng rộng rãi, bảo mật không thể tiếp tục bị coi là chuyện tách rời khỏi hoạt động thường ngày. Các sàn giao dịch cần hạ tầng đáng tin cậy, quy trình rõ ràng để xử lý sự cố, cùng năng lực tài chính và vận hành để ứng phó khi có vấn đề.
Trong khi đó, người dùng cũng cần hiểu rõ hơn những rủi ro mà bản thân có thể quản lý.
Điều này không có nghĩa chúng ta nên chấp nhận những khoản thiệt hại khổng lồ như cái giá bình thường của đổi mới. Khi một nền tảng chịu trách nhiệm lưu giữ tài sản của khách hàng, họ có nghĩa vụ coi trọng bảo mật và giải quyết những thiếu sót.
Nhưng tôi cũng không nghĩ một sự cố đơn lẻ nên tự động phủ nhận tất cả những gì một nền tảng đã xây dựng trong nhiều năm. Cách ứng phó, quá trình khôi phục, mức độ minh bạch và những cải tiến sau đó đều cần được xem xét.
Với trường hợp Binance, các biện pháp được thực hiện sau cuộc tấn công đã mang lại ý nghĩa thực tế. Những thay đổi bảo mật dài hạn có thực sự hiệu quả hay không vẫn cần được đánh giá bằng bằng chứng trong tương lai.
Suy ngẫm
Điều khiến tôi suy nghĩ nhiều nhất về sự cố này không chỉ là quy mô tài sản bị đánh cắp, mà còn là sự khác biệt giữa những rủi ro chúng ta phải dựa vào người khác để quản lý và những rủi ro mình có thể chủ động giảm thiểu.
Khi một nền tảng bị tấn công, khách hàng phải dựa vào hệ thống bảo mật, nguồn lực tài chính và tinh thần trách nhiệm của nền tảng đó. Chúng ta không thể kiểm soát mọi quyết định của sàn giao dịch, nhưng có thể quan sát cách họ phản ứng khi vấn đề xảy ra.
Còn với ví cá nhân, chúng ta có nhiều lựa chọn trực tiếp hơn. Chúng ta có thể tách tài sản dài hạn khỏi tiền giao dịch hằng ngày, tránh cấp những quyền không cần thiết và không để sự hấp dẫn của những token lạ tưởng như miễn phí khiến mình vội vàng tương tác.
Tôi vẫn quan tâm đến tương lai của công nghệ blockchain và không nghĩ rằng những sự cố bảo mật nghiêm trọng nên khiến chúng ta phủ nhận tiềm năng của nó. Nhưng lạc quan về một ngành không có nghĩa là bỏ qua các rủi ro đang tồn tại.
Có những rủi ro sẽ luôn nằm ngoài tầm kiểm soát của chúng ta. Những rủi ro khác có thể giảm bớt khi chúng ta hiểu mình đang làm gì và biết lúc nào tốt hơn hết là không hành động.
Đối với người dùng thông thường, có lẽ đó là một trong những cách thực tế nhất để tiếp cận vấn đề an toàn tài sản mã hóa.
Thông tin được cập nhật đến ngày 5 tháng 11 năm 2026. Bài viết dựa trên các thông báo chính thức của Binance, tuyên bố công khai của FBI và thông tin từ các cơ quan truyền thông độc lập. Quá trình điều tra và khôi phục tài sản vẫn đang diễn ra, và những cập nhật tiếp theo có thể làm thay đổi các số liệu hoặc kết luận hiện có. Nội dung chỉ nhằm mục đích cung cấp thông tin và nâng cao nhận thức về rủi ro, không phải lời khuyên tài chính hay đầu tư.